그록봇 보안 체크리스트 — 로그인·공유 세션·승인 설정 안전하게 사용하기
그록봇에게 브라우저와 파일을 맡기면 단순한 답변 오류보다 더 큰 문제가 생길 수 있습니다. 잘못된 수신자에게 메일을 보내거나, 공유 권한을 바꾸거나, 로그인된 계정에서 원하지 않은 행동을 실행할 수 있기 때문입니다.
로그인 전에는 필요한 계정과 권한만 연결하세요. 작업 중 이메일 발송·결제·외부 메시지는 사람이 승인하고, 완료 후에는 파일·링크·공유 권한·수신자·숫자를 직접 확인해야 합니다.
이 글은 그 순서에 맞춰 로그인 전, 작업 중, 작업 종료 후에 확인할 항목을 체크리스트로 정리합니다.
설치와 첫 Bot 생성은 그록봇 기본 사용법, 여러 역할 사이의 안전한 인계는 그록봇 멀티봇 협업 실전, 반복 작업 예약은 그록봇 AI 뉴스 브리핑 Routine에서 이어서 확인할 수 있습니다.
가장 먼저 바로잡을 오해 — Bot을 나눠도 보안 격리가 아닙니다
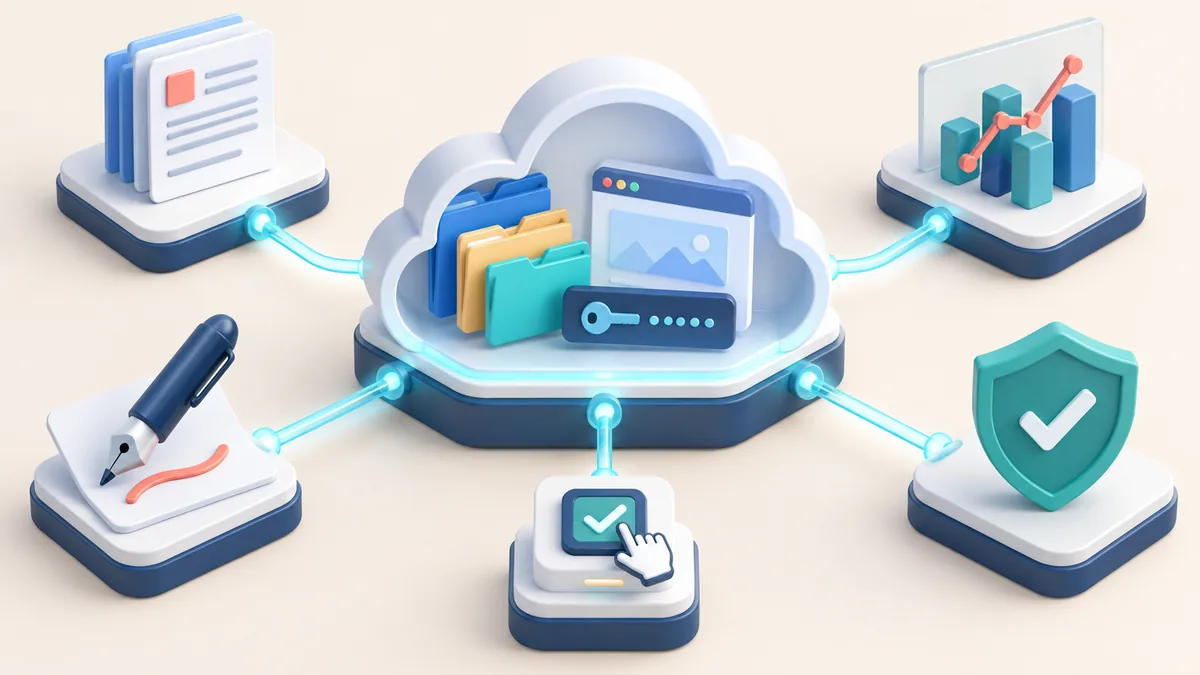
역할별 Bot을 만들면 대화와 책임은 분리할 수 있습니다. 하지만 한 사용자 계정 아래의 Bot은 하나의 클라우드 컴퓨터를 공유하며 그 안의 파일, 브라우저 세션과 명령줄 자격 증명에 접근할 수 있습니다.
예를 들어 메일 담당 Bot을 통해 업무 메일에 로그인했다면, 자료 조사 Bot도 같은 컴퓨터의 로그인 상태를 이용할 가능성을 고려해야 합니다. 메일 Bot만 로그인했으니 다른 Bot은 볼 수 없다고 가정하면 안 됩니다.
업무마다 완전히 다른 컴퓨터와 자격 증명 경계가 필요하다면 Bot 이름을 바꾸는 것이 아니라 조직의 계정·사용자 분리 정책을 검토해야 합니다. 역할 분리는 운영 책임을 나누는 방법이고, 보안 격리는 계정·컴퓨터·네트워크·권한으로 만드는 별도의 통제입니다.
공유되는 것과 공유되지 않는 것
| 항목 | 같은 사용자 Bot 사이 | 템플릿을 받은 다른 사용자 |
|---|---|---|
| Bot 역할·대화 | 역할과 대화는 각각 분리 | 공유 설정의 복사본을 받음 |
| 클라우드 컴퓨터 파일 | 공유될 수 있음 | 전달되지 않음 |
| 브라우저 로그인 세션 | 공유될 수 있음 | 전달되지 않음 |
| 명령줄 자격 증명 | 공유될 수 있음 | 전달되지 않음 |
| 대화 기록·학습된 기억 | Bot별로 다름 | 복사되지 않음 |
| 공유 템플릿의 설명·Skill·Routine | 원래 계정에서 사용 | 공개 범위에 따라 보일 수 있음 |
공개 Bot 템플릿이 컴퓨터나 로그인 자체를 공유하는 것은 아닙니다. 하지만 템플릿에 들어 있는 이름, 설명, Skill과 Routine 같은 설정은 공유 대상에게 보일 수 있으므로 API 키, 내부 URL, 고객 정보와 비공개 절차를 넣으면 안 됩니다.
작업 전 — 계정과 데이터 범위부터 정하기
처음부터 모든 계정과 내부 시스템을 연결하지 말고 필요한 업무에만 권한을 제한하세요. 첫 자동화는 실제 고객 계정 대신 실패해도 피해가 작은 시험 계정과 샘플 데이터로 시작하세요.
작업 전 체크리스트
- Bot의 목적을 한 문장으로 설명할 수 있습니다.
- 읽을 자료와 사용하면 안 되는 자료를 구분했습니다.
- 실제 고객 정보 대신 샘플·익명화 데이터를 먼저 사용합니다.
- 필요한 서비스와 최소 권한만 연결했습니다.
- 다른 Bot도 공유 세션에 접근할 수 있음을 확인했습니다.
- 이메일·메시지·게시·결제·삭제 승인 규칙을 정했습니다.
- 실패 시 중단하고 사용자에게 보고할 조건이 있습니다.
- 결과물의 파일·링크·공유 권한·수신자·숫자 검수 담당자를 정했습니다.
회사 문서와 개인정보를 사용해야 한다면 조직의 데이터 정책과 계정 설정을 먼저 확인합니다. 허용 여부가 분명하지 않으면 실제 자료를 넣지 말고 구조만 시험합니다. 더 넓은 도입 검토 항목은 AI 도입 보안 체크리스트에서 확인할 수 있습니다.
로그인 — 비밀번호와 인증 코드는 사용자가 직접 처리합니다
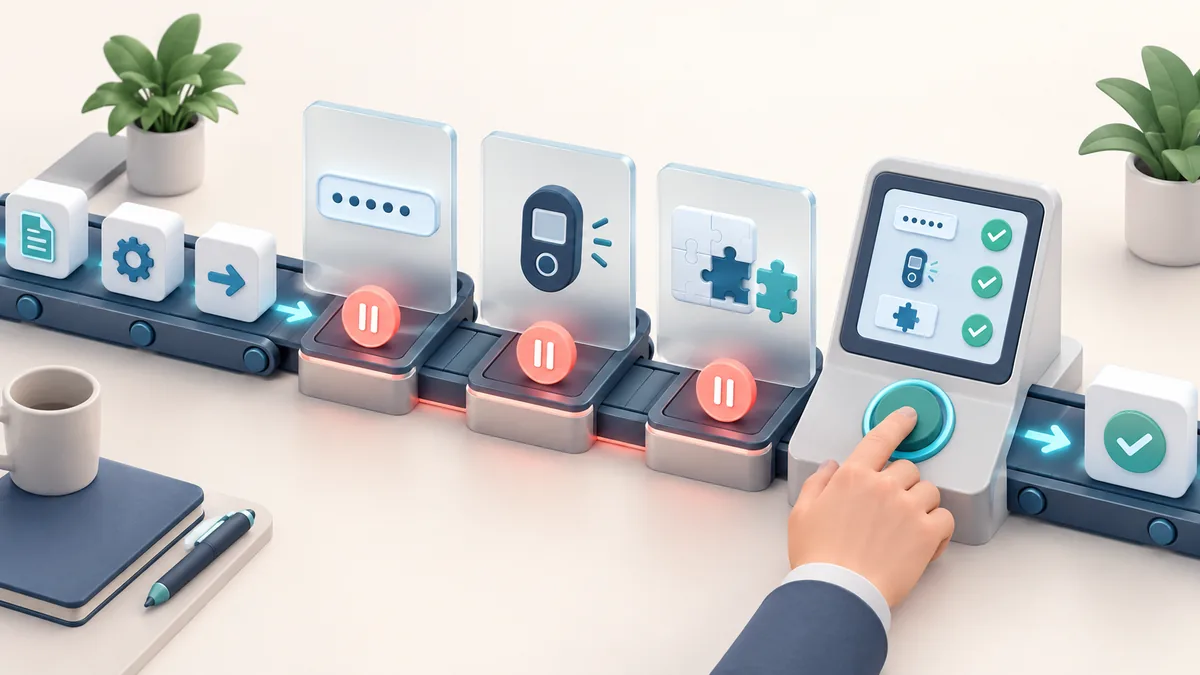
비밀번호, 패스키, 2단계 인증 코드, CAPTCHA와 결제 확인은 Bot에게 일반 메시지로 보내지 않습니다. 공식 안내는 민감 단계에서 사용자가 컴퓨터 제어권을 넘겨받아 직접 처리하는 흐름을 권장합니다.
- Bot이 로그인이나 인증 단계에서 멈춥니다.
- 사용자가 Agent Computer 화면의 제어권을 가져옵니다.
- 비밀번호·패스키·2단계 인증·CAPTCHA를 직접 완료합니다.
- 로그인된 화면과 대상 계정이 맞는지 확인합니다.
- Bot에게 제어권을 돌려주고 현재 화면부터 계속하라고 지시합니다.
로그인 정보가 Bot 대화에 보이지 않는 것과 로그인 후 권한이 없는 것은 다릅니다. 인증이 끝난 브라우저 세션은 같은 사용자 Bot이 접근 가능한 공유 컴퓨터에 남을 수 있습니다. 로그인 직후에는 대상 계정, 조직, 프로필과 권한 범위가 맞는지 확인하세요.
Bot 설명에 지속적인 금지 조건 넣기
한 번의 대화에만 보내지 마라고 적으면 다음 작업에서 빠질 수 있습니다. 계속 유지해야 하는 경계는 Bot 설명에 넣고, 이번 작업의 수신자나 파일 범위는 메시지에 적습니다.
역할: 업무 자료를 읽고 요약과 초안을 만든다.

항상 지킬 규칙:
- 외부 이메일과 메시지를 사용자 승인 없이 보내지 않는다.
- 게시물 공개, 구매, 삭제, 권한 변경을 실행하지 않는다.
- 비밀번호·인증 코드·결제 정보를 채팅으로 요청하지 않는다.
- 개인정보가 예상과 다르게 나타나면 작업을 중단한다.
- 완료 시 변경한 파일, 링크, 공유 권한과 미완료 항목을 보고한다.
최신 고객 명단이나 오늘의 승인자처럼 바뀌는 정보는 Bot 기억에만 저장하지 않습니다. 현재 원본 시스템이나 관리 문서에서 다시 확인하게 합니다.
행동별 승인 매트릭스 만들기
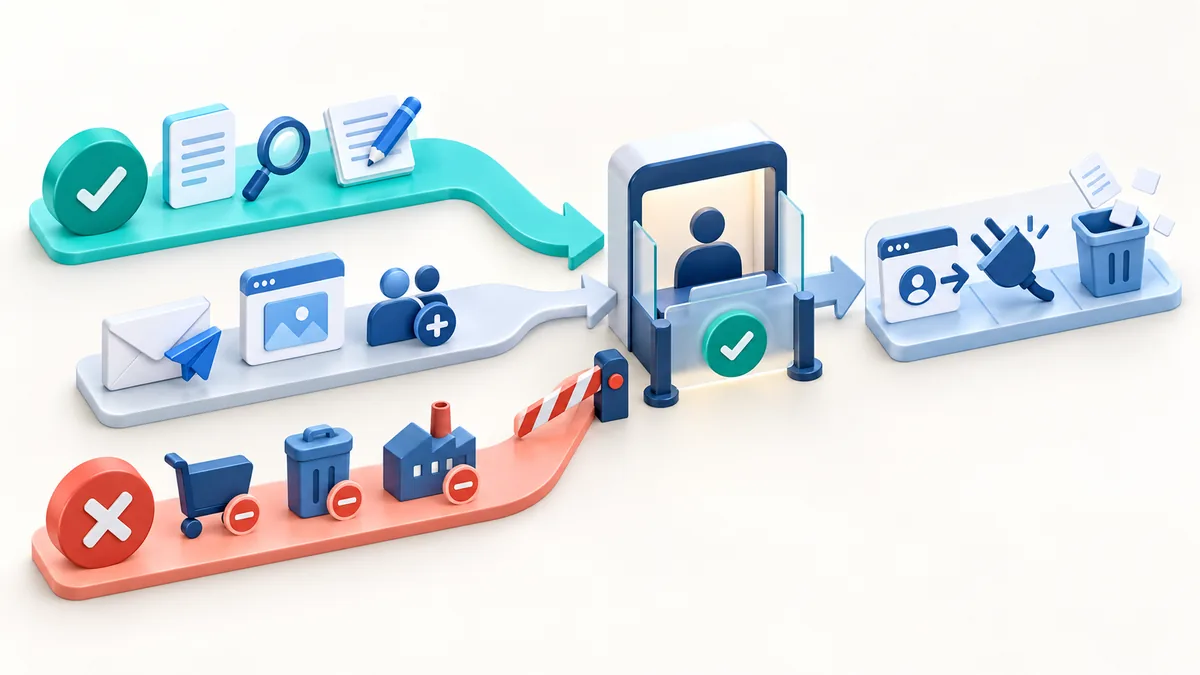
이메일 초안 작성과 실제 발송은 승인 조건을 나눠야 합니다. 외부 메시지와 결제는 사람이 확인하고, 개인정보가 나타나면 중단하도록 정하세요. 작업별 경계는 다음 네 단계로 구분할 수 있습니다.
| 등급 | 작업 예시 | 권장 처리 |
|---|---|---|
| 자동 진행 | 공개 자료 읽기, 요약, 초안 작성 | 정해진 입력·출력 범위 안에서 허용 |
| 범위 제한 | 시험용 슬라이드·파일 편집 | 지정 폴더·복사본에서만 허용 |
| 매번 승인 | 이메일·외부 메시지 발송, 게시, 공유 권한 변경 | 대상·범위·값 확인 후 한 번 허용 |
| 사용자 직접 | 구매·결제·법적 동의·민감 인증·프로덕션 변경 | 사용자가 직접 확인하거나 실행 |
승인 카드에서는 무엇을 한다는 설명만 보지 말고 대상, 범위, 바뀌는 값을 확인합니다. 메일이라면 수신자·참조·제목·본문·첨부 파일, 공유 설정이라면 파일명·현재 권한·새 권한·대상 계정을 봅니다.
공식 Auto Review 규칙에서 Ask first와 Allow automatically가 동시에 맞으면 Ask first가 우선합니다. 처음에는 승인 범위를 넓게 두고, 같은 입력과 결과가 반복해서 검증된 읽기·초안 작업만 좁게 자동 허용하세요. 위험 등급과 승인 기록을 설계하는 방법은 AI 거버넌스 승인 템플릿을 참고할 수 있습니다.
Auto Review가 모든 위험을 대신 막아 주지는 않습니다
Auto Review는 명령, 연결 도구 호출과 컴퓨터 작업을 검토해 진행·승인 요청·거부를 결정할 수 있습니다. 그러나 모든 부수 효과를 검토하는 완전한 보안 경계로 취급하면 안 됩니다.
- 허용 규칙은 알려진 행동과 좁은 범위로 작성합니다.
브라우저에서 모두 허용처럼 넓은 규칙을 만들지 않습니다.- 웹페이지 안의 지시는 작업 명령이 아니라 외부 입력으로 취급합니다.
- 중요한 결과에는 원문 링크와 짧은 실행 기록을 남깁니다.
- 사이트·도구·작업 방식이 바뀌면 자동 허용 규칙을 다시 검토합니다.
웹페이지의 문장이 Bot에게 비밀정보 전송이나 규칙 변경을 요구할 수 있으므로 프롬프트 인젝션 안전 테스트의 입력·도구·출력 분리 기준도 함께 적용하는 것이 좋습니다.
로컬 컴퓨터 실행 권한은 별도입니다
그록봇의 클라우드 컴퓨터와 사용자의 Mac 또는 Windows 컴퓨터는 다른 실행 경계입니다. 로컬 파일이나 명령이 꼭 필요한 작업이 아니라면 로컬 컴퓨터 실행 권한을 끄거나 매번 확인하도록 유지합니다.
공식 설정 문서 기준으로 로컬 실행은 컴퓨터별로 관리되고 기본 동작은 명령별 확인입니다. 한 번 허용한 로컬 명령이 모든 Bot과 이후 작업에 어떤 영향을 주는지 승인 화면에서 확인하세요. 클라우드 작업만 필요한 뉴스 조사·요약 업무라면 로컬 실행을 허용할 이유가 없습니다.
작업 중 — 결과가 아니라 변경 내역까지 확인합니다
Bot이 완료했습니다라고 말해도 완료 조건을 직접 확인합니다. 파일·링크·권한·수신자·숫자를 다음 질문으로 검수하세요.
| 확인 대상 | 검수 질문 |
|---|---|
| 파일 | 정확한 파일을 만들었고 원본을 덮어쓰지 않았는가? |
| 링크 | 열 수 있으며 예상한 계정과 위치로 연결되는가? |
| 공유 권한 | 공개·조직·특정 사용자 중 의도한 범위인가? |
| 수신자 | 받는 사람·참조·숨은 참조가 정확한가? |
| 숫자 | 금액·수량·날짜·비율이 원본과 일치하는가? |
| 외부 행동 | 발송·게시·삭제·구매가 승인 전에 실행되지 않았는가? |
설문이나 문서 링크를 만들었더라도 공유 권한이 잘못되면 사용자가 열 수 없습니다. 링크 생성 자체가 아니라 사용자가 의도한 권한으로 실제 접근할 수 있는 상태를 완료 조건으로 정하세요.
Bot 템플릿 공유 전 확인할 것
브랜드 글꼴, 색상, 로고 위치와 결과 검수 규칙을 넣은 Bot을 팀 템플릿으로 공유할 수 있습니다. 이런 공통 규칙은 결과의 일관성을 높일 수 있지만, 설정 안의 민감정보도 함께 노출될 수 있습니다.
공유 전에 다음 내용을 제거합니다.
- API 키, 토큰, 비밀번호와 인증 코드
- 사내 전용 URL과 서버 주소
- 고객명, 이메일, 계정 ID와 개인 식별 정보
- 실제 파일 경로와 내부 프로젝트명
- 공개하면 안 되는 승인자·조직 구조
- 외부 사용자가 실행하면 위험한 Routine과 자동 허용 규칙
템플릿을 받은 사용자는 설정의 복사본을 얻지만 원래 사용자의 컴퓨터, 로그인과 대화 기록을 받지는 않습니다. 복제 후에는 새 범위와 계정을 다시 확인하고 샘플 데이터로 시험합니다.
작업 종료 — 로그아웃과 권한 철회까지 완료입니다
Bot 대화를 닫거나 Bot을 숨기는 것만으로 로그인 세션과 파일이 사라지지는 않습니다. 민감한 프로젝트가 끝났다면 다음 순서로 정리합니다.
- 관련 Routine을 일시 중지하거나 삭제합니다.
- 공유 컴퓨터의 웹사이트에서 로그아웃합니다.
- 사용하지 않는 Connector를 제거합니다.
- 원본 서비스에서 연결 권한을 철회합니다.
/workspace의 민감한 임시 파일을 정리합니다.- 남은 Bot 설명·Skill·Routine에서 내부 정보를 확인합니다.
- 더 이상 필요하지 않은 Bot을 숨기거나 삭제합니다.
Bot 삭제는 해당 Bot의 프로필과 대화, 소유한 Routine을 제거할 수 있지만 공유 컴퓨터의 파일과 로그인 세션까지 자동으로 지운다고 가정하면 안 됩니다. 로그아웃과 원본 서비스의 권한 철회를 별도로 확인해야 합니다.
문제가 의심될 때 중단 순서
예상하지 않은 로그인, 파일 접근이나 외부 행동이 보이면 무작정 같은 작업을 다시 실행하지 않습니다.
- 현재 작업에
Stop now를 보내 추가 진행을 멈춥니다. - 관련 Routine을 일시 중지합니다.
- 외부 서비스에서 세션과 연결 권한을 철회합니다.
- 공유 컴퓨터의 로그인 상태와 최근 생성 파일을 확인합니다.
- 승인 기록과 Bot 대화에서 대상·범위·값을 확인합니다.
- 필요한 경우 계정 관리자나 서비스 지원팀에 문의합니다.
- 원인을 고치기 전 자동 허용 규칙과 Routine을 다시 켜지 않습니다.
Stop now와 승인 거절은 이미 실행된 발송·삭제·변경을 되돌리지 않습니다. 중요한 행동을 실행 전에 차단하는 구조가 복구보다 우선입니다.
최종 보안 체크리스트
작업 전
- 전용 목적과 데이터 범위를 정했습니다.
- 최소 권한 계정과 샘플 데이터를 사용합니다.
- 같은 사용자의 다른 Bot도 공유 세션에 접근할 수 있음을 압니다.
- 외부 발송·게시·구매·삭제 승인 규칙이 있습니다.
작업 중
- 비밀번호와 인증 코드를 일반 대화에 입력하지 않습니다.
- 승인 화면의 대상·범위·값을 확인합니다.
- 파일·링크·공유 권한·수신자·숫자를 직접 검수합니다.
- 개인정보나 예상 밖 화면이 나타나면 중단합니다.
작업 후
- 민감 서비스에서 로그아웃했습니다.
- 사용하지 않는 Connector와 원본 권한을 제거했습니다.
- 임시 파일과 오래된 Routine을 정리했습니다.
- Bot 삭제와 파일·세션 제거를 별도로 확인했습니다.
자주 묻는 질문
Q1. Bot마다 로그인 계정을 따로 사용할 수 있나요?
계정을 다르게 로그인할 수는 있어도 같은 사용자 아래의 Bot은 하나의 클라우드 컴퓨터와 브라우저 세션을 공유할 수 있습니다. Bot 분리를 보안 격리로 사용하면 안 됩니다.
Q2. 비밀번호를 Bot에게 보내도 되나요?
일반 채팅으로 보내지 마세요. 로그인 화면의 제어권을 사용자가 가져와 비밀번호·패스키·2단계 인증을 직접 완료하는 방식을 사용합니다.
Q3. Always allow를 사용하면 매번 승인하지 않아도 되나요?
가능한 작업이 있지만 넓은 자동 허용은 권장하지 않습니다. 반복 검증된 행동과 좁은 경로에만 적용하고 외부 발송·삭제·구매·프로덕션 변경은 계속 승인 뒤에 두세요.
Q4. Bot 템플릿을 공유하면 로그인도 전달되나요?
공식 문서상 템플릿을 추가한 사람은 설정의 복사본을 받으며 원래 컴퓨터, 로그인과 대화 기록은 받지 않습니다. 다만 템플릿 설명·Skill·Routine에 적힌 민감정보는 노출될 수 있습니다.
Q5. Bot을 삭제하면 모든 데이터가 지워지나요?
그렇다고 가정하면 안 됩니다. 공유 컴퓨터 파일과 로그인 세션은 남을 수 있으므로 웹사이트 로그아웃, Connector 제거, 원본 권한 철회와 임시 파일 정리를 별도로 수행해야 합니다.
마무리 — 편리함보다 승인 경계를 먼저 정하세요
필요한 권한만 연결하고, 민감한 행동은 사람이 승인하며, Bot의 완료 보고보다 실제 결과를 직접 확인하세요.
그록봇에 반복 업무를 맡길 때는 같은 사용자 Bot이 컴퓨터와 세션을 공유할 수 있다는 조건을 함께 살펴보세요. 초안 작성과 외부 실행을 분리하고, 로그인과 인증은 사용자가 직접 처리합니다.
작업을 마쳤다고 계정 연결까지 끝나는 것은 아닙니다. 실제 결과를 확인한 뒤 로그아웃하고, 더 이상 필요하지 않은 권한을 철회하는 것까지 작업에 포함하세요.
공식 자료와 확인 기준일
- SpaceXAI Docs — Approvals, security, and privacy
- SpaceXAI Docs — Settings and notifications
- SpaceXAI Docs — Create and manage Bots
- SpaceXAI Docs — Grok Bot security FAQ
- SpaceXAI Docs — Troubleshooting
확인 기준일: 2026-09-25
Aside 보안 체크리스트 — 로그인·권한·결제·메시지 승인 설계
Aside의 로그인 세션·선택 컨텍스트·모델 전송 범위를 구분하고 결제·권한·게시·발송 전에 사용할 승인 봉투와 세션 분리표를 제공합니다.
Aside AI 브라우저 사용법 — 탭·폴더·모델을 연결해 첫 작업 만들기
Aside AI 브라우저의 역할과 일반 챗봇·코딩 도구와의 차이, 안전한 첫 작업 브리프, 탭·파일·모델 연결과 중단 기준을 단계별로 설명합니다.
그록봇(Grok Bot) 사용법 — 클라우드 컴퓨터·스킬·루틴으로 AI 직원 만들기
그록봇 시작 조건과 첫 Bot 생성부터 공유 클라우드 컴퓨터, 스킬·루틴, 멀티봇 협업, 승인·보안 설정까지 단계별로 정리합니다.